ISO/IEC 20000 · IT Service Management
认证解读ITMS IT 服务管理体系
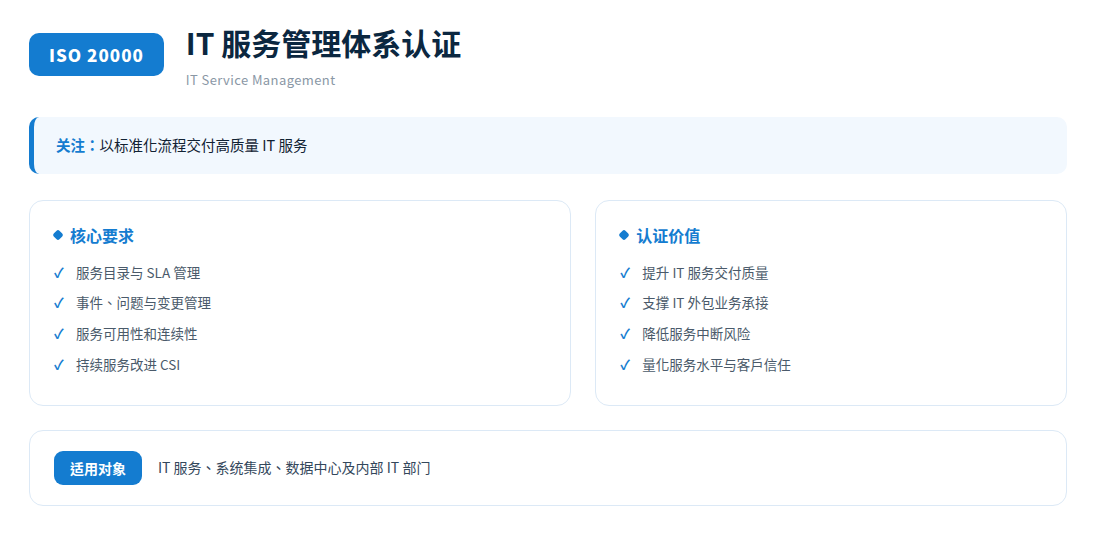
ISO/IEC 20000 面向 IT 服务提供方,规范服务设计、交付与改进全过程,提升 IT 服务质量与客户满意度。
为什么 ISO 20000 很重要?
IT 服务质量对客户的量化承诺
承接大型 IT 外包与运维项目的能力证明
规范事件与变更管理,减少服务中断
与 ISO 27001 组合,构建完整 IT 服务资质体系
01体系概述
覆盖服务目录、服务级别管理(SLA)、事件与问题管理、变更管理、持续改进等要求。
- 服务级别(SLA)管理
- 事件、问题与变更管理流程
- 服务持续改进机制
02认证价值
规范 IT 服务全流程管理,提升服务可靠性与客户满意度,降低运维成本。
- 提升 IT 服务可靠性与满意度
- 降低服务中断与运维成本
- 增强客户与市场信任
03适用对象
适用于 IT 服务提供商及内部 IT 服务部门。
- IT 服务外包与运维企业
- 云计算与数据中心服务商
- 大型企业 IT 部门
Standards
认证标准依据的标准与规范
GB/T 24405.1-2009信息技术 服务管理 规范等同采用:ISO/IEC 20000-1:2011
ISO/IEC 20000-1:2018IT 服务管理体系(最新版)
ITIL 最佳实践IT 服务管理框架参考
Who Needs It
谁需要 ISO 20000?哪些组织适合开展
IT 服务外包企业系统集成商数据中心与运维服务商SaaS 与云服务企业大型企业 IT 部门政务信息化服务商
Key Requirements
ISO 20000 关键要求申请认证前需满足的条件
建立 IT 服务管理体系并运行不少于 3 个月
建立服务目录与服务水平协议(SLA)管理机制
事件、问题、变更、配置等核心流程运行有效
完成内审与管理评审、服务报告机制运转
具备可核查的服务绩效与客户反馈记录
Process
服务流程规范 · 高效 · 全程可追溯
1. 申请评估→
2. 体系差距分析→
3. 审核实施→
4. 认证决定→
5. 颁发证书→
6. 持续维护
FAQ
认证常见问题关于ITMS IT 服务管理体系的高频问答
ISO 20000 与 ISO 27001 有什么区别?
ISO 20000 聚焦 IT 服务的交付质量与流程管理(怎么做服务),ISO 27001 聚焦信息安全(怎么保护信息)。IT 服务企业常两证并行,互相增强。
认证对承接政府或金融 IT 项目有帮助吗?
有帮助。众多政府与金融机构的 IT 采购将 ISO 20000 作为服务能力的证明材料或准入条件之一。
已通过 CMMI 还需要 ISO 20000 吗?
两者互补:CMMI 侧重研发过程能力,ISO 20000 侧重服务运营管理。面向运维服务业务的组织建议补充 ISO 20000。
Why Us
为什么选择五洲联合专业 · 客观 · 高效
✓ 优势 1覆盖多领域国际标准体系
✓ 优势 2IT 服务管理专家团队
✓ 优势 3与 ISMS 多标准整合服务