ISO/IEC 27001 · Information Security
认证解读ISMS 信息安全管理体系
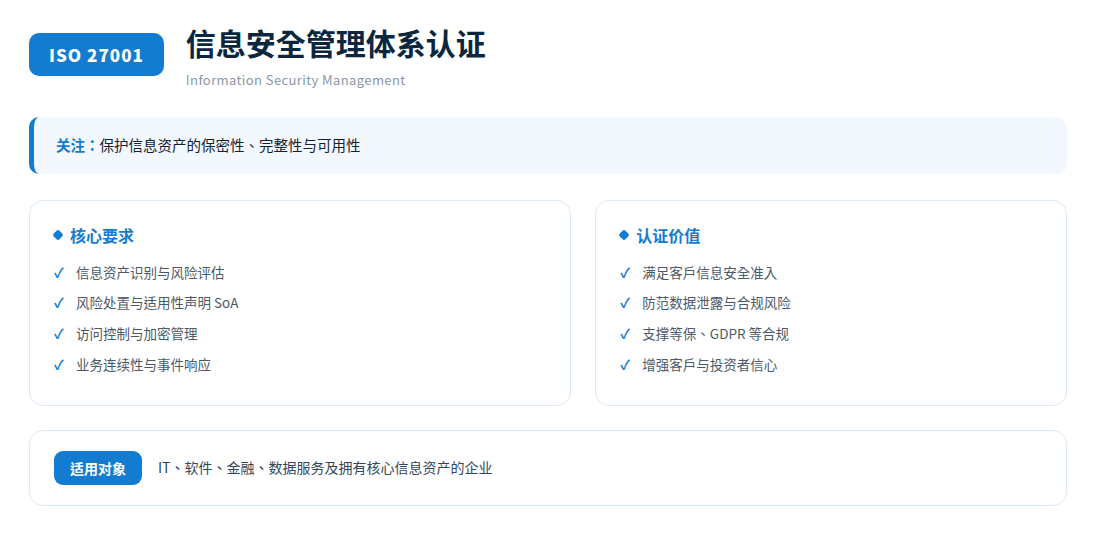
ISO/IEC 27001 是国际公认的信息安全管理体系标准,通过风险管理保护信息的保密性、完整性和可用性。
为什么 ISO 27001 很重要?
数据安全已成为客户信任的底线要求
金融、政务、运营商项目投标的硬性资质
防范数据泄露带来的巨额合规与声誉风险
支撑等级保护与跨境数据合规要求
01体系概述
覆盖信息安全风险评估、控制措施选择(附录 A)、适用性声明(SoA)等要求。
- 信息安全风险评估与处置
- 附录 A 控制措施与适用性声明
- 覆盖数据全生命周期保护
02认证价值
保护核心信息资产,满足客户信息安全要求,增强市场竞争力。
- 保护核心信息资产与数据
- 满足大客户与招标要求
- 提升网络与数据安全治理水平
03适用对象
适用于依赖信息系统开展业务的各类组织。
- IT 与互联网企业
- 金融、医疗等数据敏感行业
- 承接政企项目的服务商
Standards
认证标准依据的标准与规范
GB/T 22080-2016信息安全管理体系 要求等同采用:ISO/IEC 27001:2013
GB/T 22081-2016信息安全控制实践指南等同采用:ISO/IEC 27002:2013
ISO/IEC 27001:2022信息安全管理体系(最新版)
Who Needs It
谁需要 ISO 27001?哪些组织适合开展
IT 与软件企业数据处理与云服务商金融与支付机构医疗健康信息平台拥有核心技术与数据资产的企业承接涉密或敏感信息业务的组织
Key Requirements
ISO 27001 关键要求申请认证前需满足的条件
建立信息安全管理体系并运行不少于 3 个月
完成信息资产盘点与风险评估、风险处置
形成适用性声明(SoA)并落实控制措施
完成内审与管理评审、风险评估剩余可接受
业务运营符合网络安全法等法律法规要求
Process
服务流程规范 · 高效 · 全程可追溯
1. 申请评估→
2. 体系差距分析→
3. 审核实施→
4. 认证决定→
5. 颁发证书→
6. 持续维护
FAQ
认证常见问题关于ISMS 信息安全管理体系的高频问答
ISO 27001 认证对投标有帮助吗?
帮助显著。金融、政务、运营商等领域的信息化项目招标常将 ISO 27001 列为资格要求或加分项,是 IT 服务商承接项目的重要资质。
认证审核会检查哪些技术措施?
覆盖访问控制、加密、日志审计、备份恢复、漏洞管理、供应商安全等控制域。审核关注"制度+执行记录+技术证据"的一致性。
企业规模小、IT 人员少,能通过认证吗?
可以。体系要求与业务规模相匹配,小型组织可采用精简的文件与工具组合。我司可提供落地性强的轻量实施方案。
Why Us
为什么选择五洲联合专业 · 客观 · 高效
✓ 优势 1覆盖多领域国际标准体系
✓ 优势 2信息安全与合规专家团队
✓ 优势 3出海企业信息安全合规经验