ISO/IEC 27001 là tiêu chuẩn hệ thống quản lý an toàn thông tin được quốc tế công nhận, bảo vệ tính bảo mật, tính toàn vẹn và tính khả dụng của thông tin thông qua quản lý rủi ro.
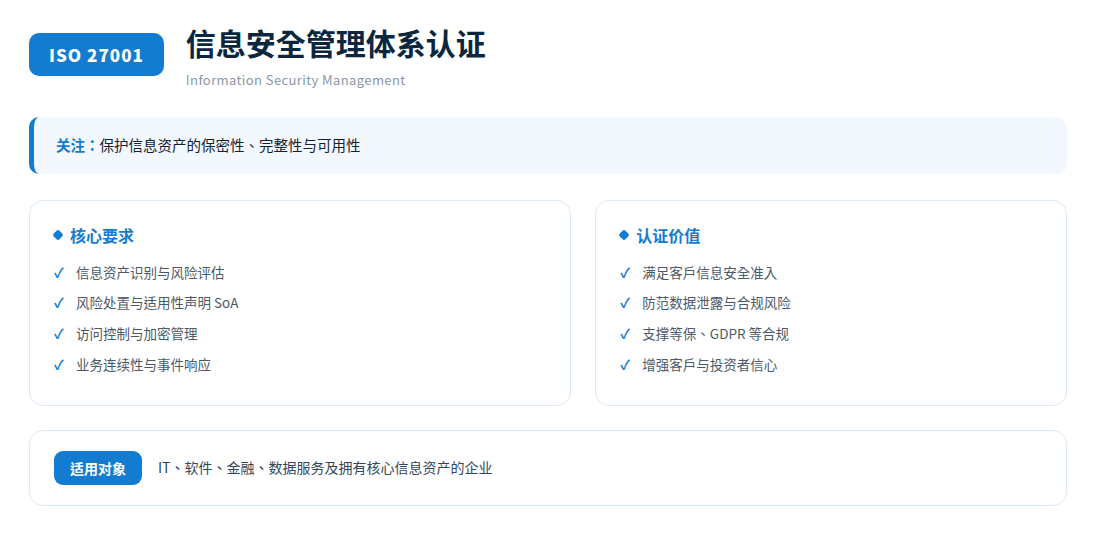
Bao gồm đánh giá rủi ro an toàn thông tin, lựa chọn biện pháp kiểm soát (Phụ lục A), tuyên bố áp dụng (SoA) và các yêu cầu khác.
Bảo vệ tài sản thông tin cốt lõi, đáp ứng yêu cầu an toàn thông tin của khách hàng, nâng cao năng lực cạnh tranh trên thị trường.
Áp dụng cho các tổ chức thuộc mọi loại hình có hoạt động kinh doanh phụ thuộc vào hệ thống thông tin.
Liên hệ với chúng tôi để nhận đề xuất và báo giá chi tiết, hoặc cho chúng tôi biết nhu cầu của bạn.
Liên hệ với chúng tôi