A ISO/IEC 27001 é a norma internacionalmente reconhecida para sistemas de gestão de segurança da informação, protegendo a confidencialidade, integridade e disponibilidade das informações por meio da gestão de riscos.
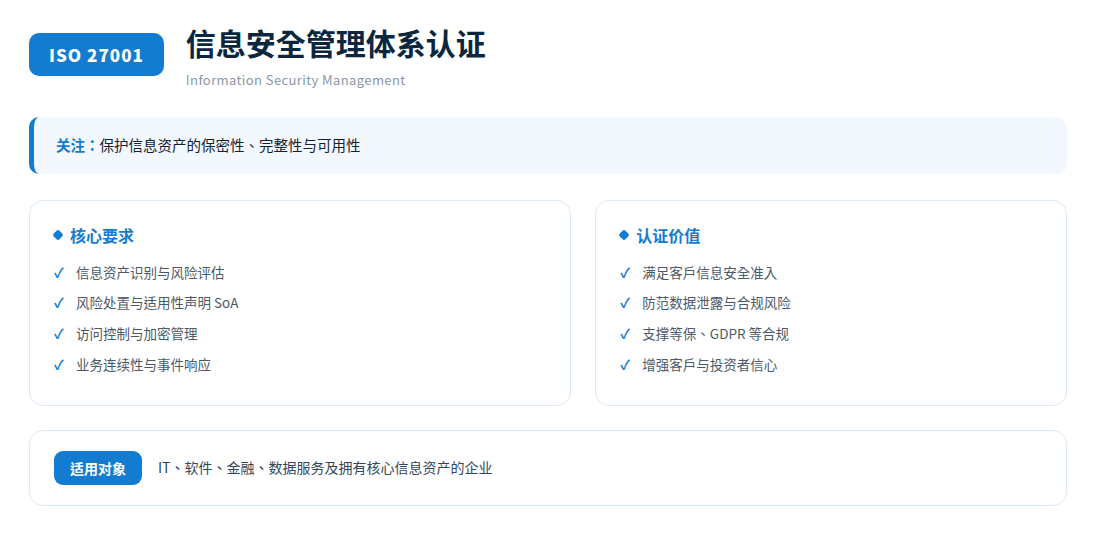
Abrange requisitos de avaliação de riscos de segurança da informação, seleção de controles (Anexo A), Declaração de Aplicabilidade (SoA), entre outros.
Protege os ativos de informação essenciais, atende às exigências de segurança da informação dos clientes e fortalece a competitividade no mercado.
Aplicável a organizações de diversos tipos que dependem de sistemas de informação para suas operações.
Contacte-nos para uma proposta detalhada e orçamento, ou diga-nos as suas necessidades.
Contacte-nos