
หน้าแรก / บริการของเรา / International Certification / ระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ ISMS

ระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ ISMS

การรับรองระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ

ภาพรวมบริการ

ภาพรวมบริการระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ ISMS

ISO/IEC 27001 เป็นมาตรฐานระบบการจัดการความมั่นคงปลอดภัยสารสนเทศที่เป็นที่ยอมรับในระดับสากล มุ่งปกป้องความลับ ความสมบูรณ์ และความพร้อมใช้งานของข้อมูลผ่านการบริหารจัดการความเสี่ยง
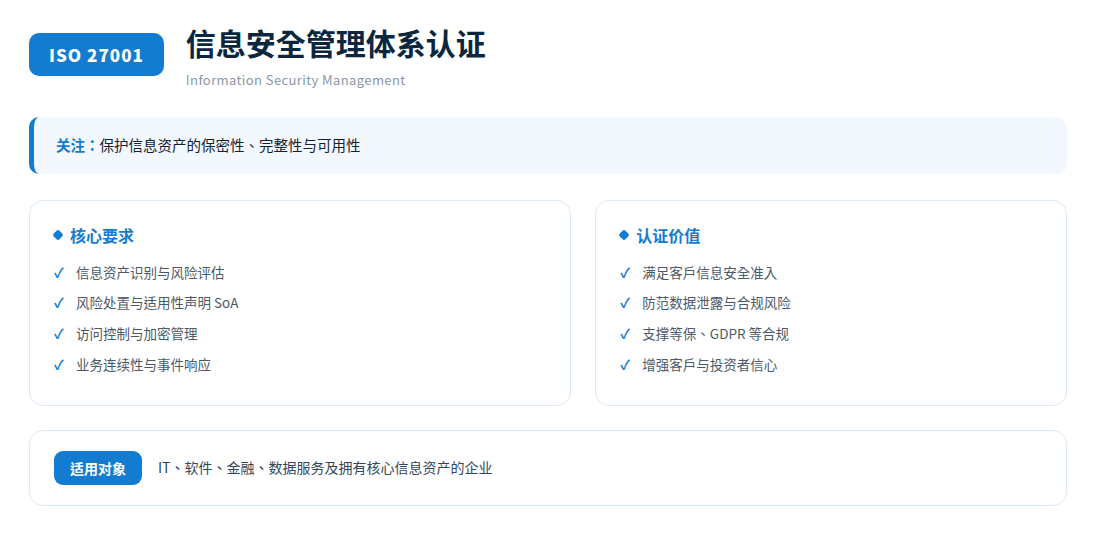
ภาพรวมระบบ ISMS
ภาพรวมระบบ: จุดเน้น · ข้อกำหนดหลัก · คุณค่าของการรับรอง · กลุ่มเป้าหมาย

ทำไม ISO 27001 จึงสำคัญ

ความมั่นคงปลอดภัยของข้อมูลกลายเป็นข้อกำหนดพื้นฐานที่ลูกค้าใช้ตัดสินความไว้วางใจ
เป็นคุณสมบัติบังคับสำหรับการประมูลโครงการด้านการเงิน ภาครัฐ และผู้ให้บริการโทรคมนาคม
ป้องกันความเสี่ยงด้านการปฏิบัติตามกฎหมายและชื่อเสียงมูลมหาศาลจากการรั่วไหลของข้อมูล
สนับสนุนข้อกำหนดด้านการคุ้มครองระดับชั้นและความสอดคล้องของข้อมูลข้ามพรมแดน

01ภาพรวมระบบ

ครอบคลุมข้อกำหนดด้านการประเมินความเสี่ยงด้านความมั่นคงปลอดภัยสารสนเทศ การเลือกมาตรการควบคุม (ภาคผนวก A) และถ้อยแถลงการใช้งาน (SoA) เป็นต้น

  • การประเมินและจัดการความเสี่ยงด้านความมั่นคงปลอดภัยสารสนเทศ
  • มาตรการควบคุมในภาคผนวก A และถ้อยแถลงการใช้งาน
  • ครอบคลุมการปกป้องข้อมูลตลอดวงจรชีวิต

02คุณค่าของการรับรอง

ปกป้องทรัพย์สินสารสนเทศหลัก ตอบสนองข้อกำหนดด้านความมั่นคงปลอดภัยสารสนเทศของลูกค้า และเสริมสร้างความสามารถในการแข่งขันในตลาด

  • ปกป้องทรัพย์สินสารสนเทศและข้อมูลหลัก
  • ตอบสนองข้อกำหนดของลูกค้ารายใหญ่และการประมูล
  • ยกระดับการกำกับดูแลความมั่นคงปลอดภัยเครือข่ายและข้อมูล

03กลุ่มเป้าหมาย

เหมาะสำหรับองค์กรทุกประเภทที่ดำเนินธุรกิจโดยพึ่งพาระบบสารสนเทศ

  • องค์กรด้าน IT และอินเทอร์เน็ต
  • อุตสาหกรรมที่ข้อมูลอ่อนไหว เช่น การเงินและการแพทย์
  • ผู้ให้บริการที่รับโครงการภาครัฐและองค์กร
Standards

มาตรฐานมาตรฐานและข้อกำหนดที่เกี่ยวข้อง

GB/T 22080-2016ระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ — ข้อกำหนดISO/IEC 27001:2013
GB/T 22081-2016แนวทางปฏิบัติสำหรับการควบคุมความมั่นคงปลอดภัยสารสนเทศISO/IEC 27002:2013
ISO/IEC 27001:2022ระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ (ฉบับล่าสุด)
Who Needs It

ใครบ้างที่ต้องการ ISO 27001?องค์กรที่ได้รับประโยชน์สูงสุด

องค์กรด้าน IT และซอฟต์แวร์ผู้ให้บริการประมวลผลข้อมูลและคลาวด์สถาบันการเงินและผู้ให้บริการชำระเงินแพลตฟอร์มข้อมูลสุขภาพและการแพทย์องค์กรที่มีเทคโนโลยีหลักและทรัพย์สินข้อมูลองค์กรที่รับงานด้านข้อมูลลับหรือข้อมูลอ่อนไหว
Key Requirements

ข้อกำหนดหลักของ ISO 27001เงื่อนไขที่ต้องปฏิบัติตามก่อนการรับรอง

จัดตั้งระบบการจัดการความมั่นคงปลอดภัยสารสนเทศและดำเนินการไม่น้อยกว่า 3 เดือน
สำรวจทรัพย์สินสารสนเทศ ประเมินความเสี่ยง และจัดการความเสี่ยงให้เสร็จสิ้น
จัดทำถ้อยแถลงการใช้งาน (SoA) และนำมาตรการควบคุมไปปฏิบัติ
ดำเนินการตรวจสอบภายในและการทบทวนของฝ่ายบริหาร โดยความเสี่ยงคงเหลืออยู่ในระดับที่ยอมรับได้
การดำเนินธุรกิจสอดคล้องกับกฎหมายและข้อบังคับ เช่น กฎหมายความมั่นคงปลอดภัยไซเบอร์
Process

กระบวนการรับรองเป็นมาตรฐาน · มีประสิทธิภาพ · ตรวจสอบย้อนกลับได้

1. ยื่นคำขอและประเมิน→
2. วิเคราะห์ช่องว่างของระบบ→
3. ดำเนินการตรวจประเมิน→
4. ตัดสินการรับรอง→
5. ออกใบรับรอง→
6. บำรุงรักษาอย่างต่อเนื่อง
FAQ

คำถามที่พบบ่อยเกี่ยวกับ ระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ ISMS

การรับรอง ISO 27001 ช่วยเรื่องการประมูลหรือไม่?
ช่วยอย่างมีนัยสำคัญ การประมูลโครงการด้านสารสนเทศในภาคการเงิน ภาครัฐ และผู้ให้บริการโทรคมนาคมมักกำหนดให้ ISO 27001 เป็นคุณสมบัติหรือคะแนนพิเศษ จึงเป็นคุณวุฒิสำคัญสำหรับผู้ให้บริการ IT ในการรับโครงการ
การตรวจประเมินเพื่อรับรองจะตรวจสอบมาตรการทางเทคนิคใดบ้าง?
ครอบคลุมโดเมนการควบคุม เช่น การควบคุมการเข้าถึง การเข้ารหัส การตรวจสอบบันทึก การสำรองและกู้คืน การจัดการช่องโหว่ และความมั่นคงปลอดภัยของผู้จัดหา การตรวจประเมินให้ความสำคัญกับความสอดคล้องของ "นโยบาย + บันทึกการปฏิบัติ + หลักฐานทางเทคนิค"
องค์กรขนาดเล็กที่มีบุคลากร IT น้อยจะผ่านการรับรองได้หรือไม่?
ได้ ข้อกำหนดของระบบจะสอดคล้องกับขนาดธุรกิจ องค์กรขนาดเล็กสามารถใช้ชุดเอกสารและเครื่องมือที่กระชับได้ บริษัทของเราสามารถให้แนวทางปฏิบัติที่เน้นการนำไปใช้ได้จริงและมีน้ำหนักเบา

สนใจใน ระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ ISMS?

ติดต่อเราเพื่อขอข้อเสนอและใบเสนอราคาโดยละเอียด หรือแจ้งความต้องการของคุณ

ติดต่อเรา
WeChat QR
สแกนเพื่อเพิ่มที่ปรึกษาของเรา โทรศัพท์: +86 756-8932801
อีเมล: Biz@wezo.org.cn