ISO/IEC 27001 adalah standar sistem manajemen keamanan informasi yang diakui secara internasional, melindungi kerahasiaan, integritas, dan ketersediaan informasi melalui manajemen risiko.
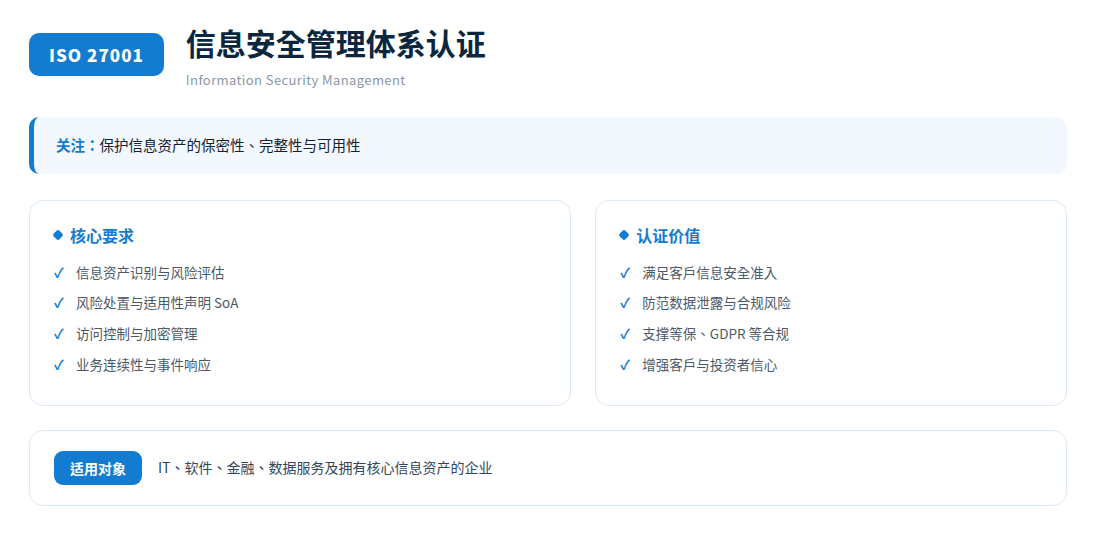
Mencakup persyaratan penilaian risiko keamanan informasi, pemilihan kontrol (Lampiran A), pernyataan penerapan (SoA), dan lainnya.
Melindungi aset informasi inti, memenuhi persyaratan keamanan informasi pelanggan, dan meningkatkan daya saing pasar.
Cocok untuk berbagai organisasi yang mengandalkan sistem informasi dalam menjalankan bisnisnya.
Hubungi kami untuk proposal dan penawaran terperinci, atau sampaikan kebutuhan Anda.
Hubungi Kami