
หน้าแรก / บริการของเรา / International Certification / ระบบการจัดการบริการไอที ITMS

ระบบการจัดการบริการไอที ITMS

การรับรองระบบการจัดการบริการไอที

ภาพรวมบริการ

ภาพรวมบริการระบบการจัดการบริการไอที ITMS

ISO/IEC 20000 มุ่งเน้นผู้ให้บริการไอที กำหนดมาตรฐานกระบวนการออกแบบ ส่งมอบ และปรับปรุงบริการตลอดทั้งวงจร เพื่อยกระดับคุณภาพบริการไอทีและความพึงพอใจของลูกค้า
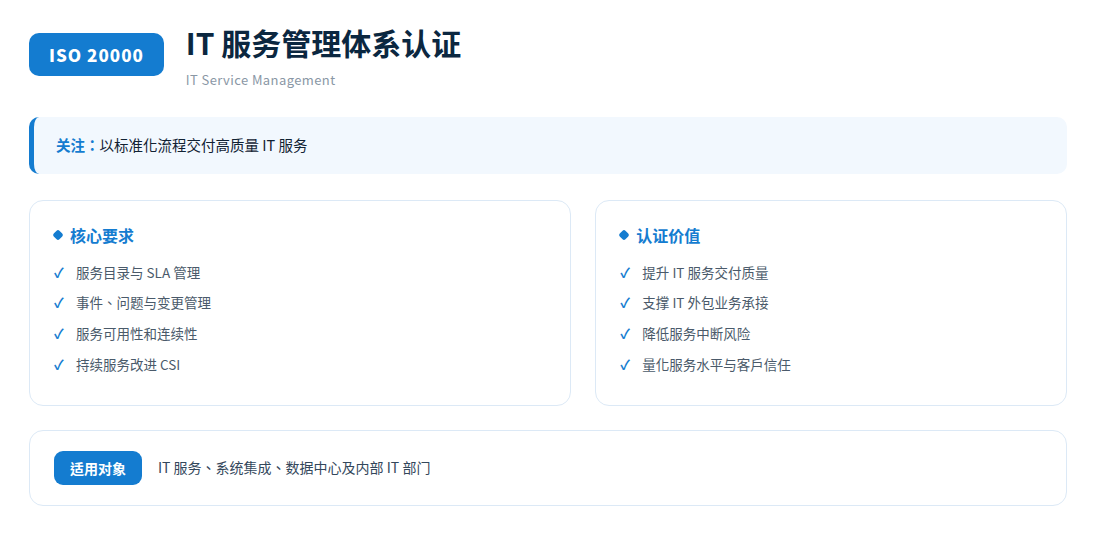
ภาพรวมระบบ ITMS
ภาพรวมระบบ: จุดเน้น · ข้อกำหนดหลัก · คุณค่าของการรับรอง · กลุ่มเป้าหมาย

ทำไม ISO 20000 จึงสำคัญ

คำมั่นเชิงปริมาณต่อลูกค้าด้านคุณภาพบริการไอที
หลักฐานความสามารถในการรับงานจ้างภายนอกและดำเนินงานไอทีขนาดใหญ่
กำหนดมาตรฐานการจัดการเหตุการณ์และการเปลี่ยนแปลง ลดการหยุดชะงักของบริการ
ผสานกับ ISO 27001 สร้างระบบคุณสมบัติบริการไอทีที่สมบูรณ์

01ภาพรวมระบบ

ครอบคลุมข้อกำหนดด้านแค็ตตาล็อกบริการ การจัดการระดับบริการ (SLA) การจัดการเหตุการณ์และปัญหา การจัดการการเปลี่ยนแปลง และการปรับปรุงอย่างต่อเนื่อง

  • การจัดการระดับบริการ (SLA)
  • กระบวนการจัดการเหตุการณ์ ปัญหา และการเปลี่ยนแปลง
  • กลไกการปรับปรุงบริการอย่างต่อเนื่อง

02คุณค่าของการรับรอง

กำหนดมาตรฐานการจัดการกระบวนการบริการไอทีทั้งหมด เพิ่มความเชื่อถือได้ของบริการและความพึงพอใจของลูกค้า ลดต้นทุนการดำเนินงานและบำรุงรักษา

  • เพิ่มความเชื่อถือได้ของบริการไอทีและความพึงพอใจ
  • ลดการหยุดชะงักของบริการและต้นทุนการดำเนินงาน
  • เสริมสร้างความเชื่อมั่นของลูกค้าและตลาด

03กลุ่มเป้าหมาย

เหมาะสำหรับผู้ให้บริการไอทีและฝ่ายบริการไอทีภายในองค์กร

  • องค์กรรับจ้างภายนอกและดำเนินงานบริการไอที
  • ผู้ให้บริการคลาวด์คอมพิวติ้งและศูนย์ข้อมูล
  • ฝ่ายไอทีขององค์กรขนาดใหญ่
Standards

มาตรฐานมาตรฐานและข้อกำหนดที่เกี่ยวข้อง

GB/T 24405.1-2009เทคโนโลยีสารสนเทศ การจัดการบริการ ข้อกำหนดISO/IEC 20000-1:2011
ISO/IEC 20000-1:2018ระบบการจัดการบริการไอที (ฉบับล่าสุด)
แนวปฏิบัติที่ดีที่สุด ITILเอกสารอ้างอิงกรอบการจัดการบริการไอที
Who Needs It

ใครบ้างที่ต้องการ ISO 20000?องค์กรที่ได้รับประโยชน์สูงสุด

องค์กรรับจ้างภายนอกบริการไอทีผู้ประกอบการระบบบูรณาการผู้ให้บริการศูนย์ข้อมูลและดำเนินงานองค์กรบริการ SaaS และคลาวด์ฝ่ายไอทีขององค์กรขนาดใหญ่ผู้ให้บริการสารสนเทศภาครัฐ
Key Requirements

ข้อกำหนดหลักของ ISO 20000เงื่อนไขที่ต้องปฏิบัติตามก่อนการรับรอง

จัดตั้งระบบการจัดการบริการไอทีและดำเนินงานไม่น้อยกว่า 3 เดือน
จัดทำแค็ตตาล็อกบริการและกลไกการจัดการข้อตกลงระดับบริการ (SLA)
กระบวนการหลักด้านเหตุการณ์ ปัญหา การเปลี่ยนแปลง และการกำหนดค่า ดำเนินงานอย่างมีประสิทธิผล
ดำเนินการตรวจประเมินภายในและการทบทวนของฝ่ายบริหาร กลไกรายงานบริการทำงาน
มีบันทึกสมรรถนะบริการและข้อคิดเห็นของลูกค้าที่ตรวจสอบได้
Process

กระบวนการรับรองเป็นมาตรฐาน · มีประสิทธิภาพ · ตรวจสอบย้อนกลับได้

1. ยื่นคำขอและประเมิน→
2. วิเคราะห์ช่องว่างของระบบ→
3. ดำเนินการตรวจประเมิน→
4. ตัดสินผลการรับรอง→
5. ออกใบรับรอง→
6. บำรุงรักษาอย่างต่อเนื่อง
FAQ

คำถามที่พบบ่อยเกี่ยวกับ ระบบการจัดการบริการไอที ITMS

ISO 20000 กับ ISO 27001 แตกต่างกันอย่างไร?
ISO 20000 มุ่งเน้นคุณภาพการส่งมอบบริการไอทีและการจัดการกระบวนการ (ทำบริการอย่างไร) ส่วน ISO 27001 มุ่งเน้นความมั่นคงปลอดภัยสารสนเทศ (ปกป้องสารสนเทศอย่างไร) องค์กรบริการไอทีมักถือทั้งสองใบพร้อมกัน เสริมซึ่งกันและกัน
การรับรองช่วยในการรับโครงการไอทีภาครัฐหรือสถาบันการเงินหรือไม่?
有帮助。การจัดซื้อจัดจ้างไอทีของหน่วยงานภาครัฐและสถาบันการเงินจำนวนมากกำหนดให้ ISO 20000 เป็นหลักฐานความสามารถด้านบริการหรือเงื่อนไขการเข้าคัดเลือกประการหนึ่ง
ผ่าน CMMI แล้วยังจำเป็นต้องมี ISO 20000 หรือไม่?
ทั้งสองเสริมกัน: CMMI เน้นความสามารถของกระบวนการพัฒนา ส่วน ISO 20000 เน้นการจัดการปฏิบัติการบริการ องค์กรที่มุ่งธุรกิจบริการดำเนินงานแนะนำให้เพิ่ม ISO 20000

สนใจใน ระบบการจัดการบริการไอที ITMS?

ติดต่อเราเพื่อขอข้อเสนอและใบเสนอราคาโดยละเอียด หรือแจ้งความต้องการของคุณ

ติดต่อเรา
WeChat QR
สแกนเพื่อเพิ่มที่ปรึกษาของเรา โทรศัพท์: +86 756-8932801
อีเมล: Biz@wezo.org.cn